
本サイトで利用している「applescript://」URLスキームは、Webサイトに掲載したAppleScriptを、スクリプトエディタに転送する仕組みです。
性善説に立脚していえば、便利に使えるものといえます。しかし、最近これが攻撃に利用されていることが確認されています。
間違って「applescript://」リンクをクリックないしオープンしてしまった場合でも、スクリプトエディタ上で実行しなければ問題はないのですが、実行したら攻撃者の思う壺です。
macOS 27以降、Safari+スクリプトエディタの組み合わせでは、このapplescript://スキームが効かなくなっていることを確認しました。
macOS 27搭載のスクリプトエディタのInfo.plistからapplescript://スキームに関するエントリが削除されていることを確認しました。
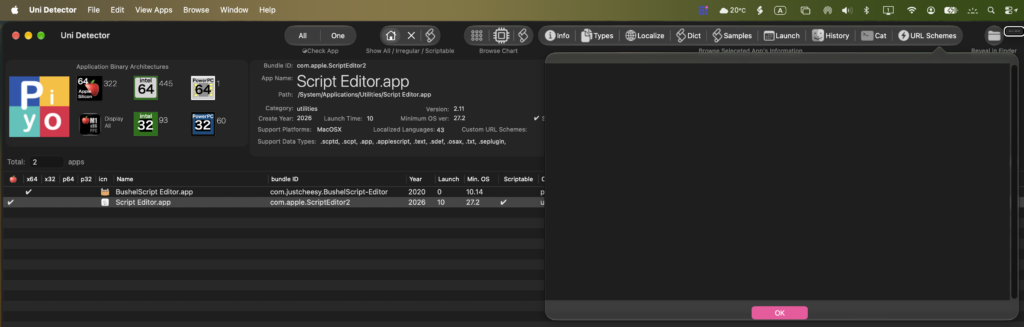
つまり、これはバグではなく意図的な改変です。Release時にきちんと説明してほしいところです。一応、文句のひとつぐらいは言っておいてもいいでしょう。
対処方法はすぐに見つけられました。スクリプトエディタではなく、Script Debuggerでapplescript://スキームを受信するよう設定すれば、Script Debuggerで受信できます。
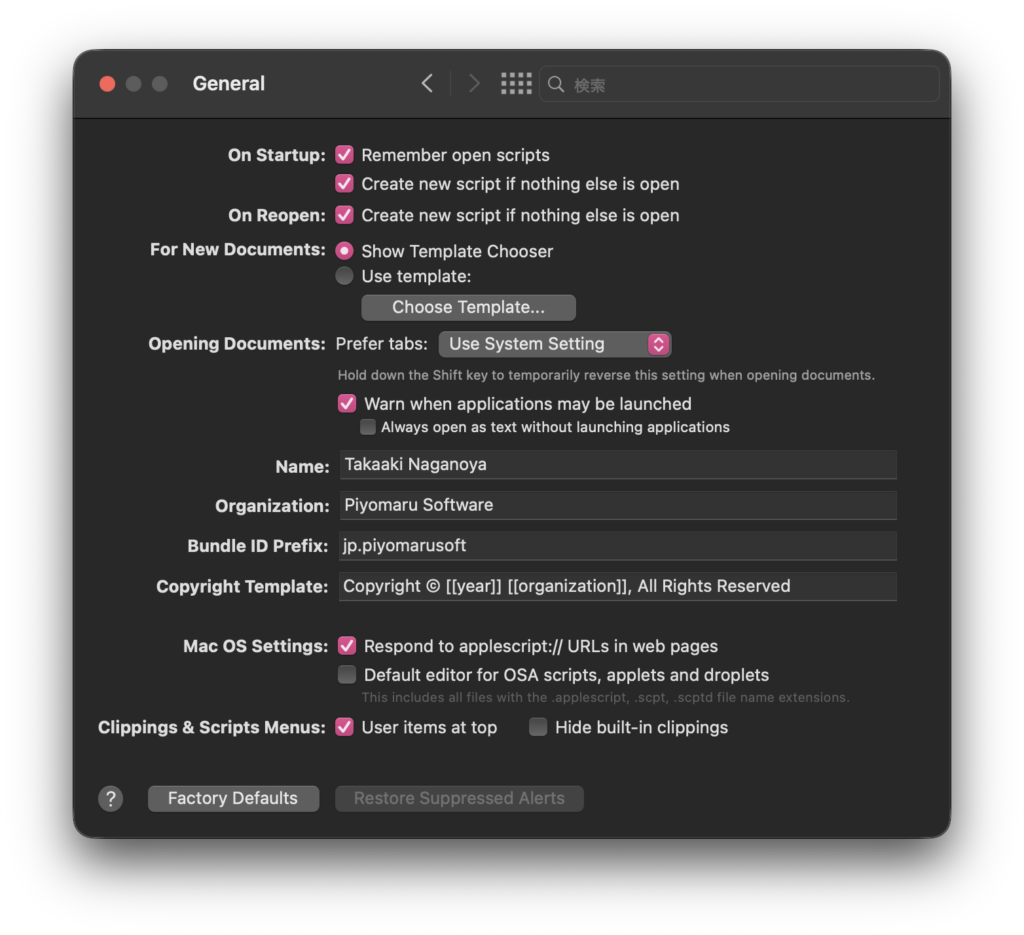
Script DebuggerのPreferences…から、Script Debuggerの設定ウィンドウの「General」>「MacOS Settings」の「Respond to applescript:// URLs in web pages」にチェックを入れることで、Safari上のapplescript://リンクをScript Debuggerで受信できるようになります。
一方で、GoogleのChromiumベースのWebブラウザがapplescript:// スキームに反応しないように変更されました。これをもとに作られているさまざまなWebブラウザでも、applescript:// スキームを無視するように変わっていくことでしょう。